サイト制作

PHPの重大脆弱性対策|CVE-2026-109618・109619の影響確認と更新
2026-10-26
PHPは2026年10月21日、認証なしのコード実行につながる2件の脆弱性と修正版を公表しました。Web用PHPの稼働環境と提供元の対策状況を確認し、修正版への更新を優先します。更新後も追加の公式案内と侵害の兆候を確認します。
PHPが公表した2件の脆弱性と修正版
PHPは2026年10月21日、CVE-2026-109618とCVE-2026-109619への修正を公表しました。認証なしのリモートコード実行につながる可能性があり、対象環境では修正版への更新が優先です。以下は運用者向けの確認手順で、すでに侵害されているかどうかを判定するものではありません。
Webリクエストを処理するPHPの影響を確認
PHP公式は、Webリクエストを処理するPHPの構成が影響を受けると説明しています。PHP-FPMやApacheのmod_phpなども対象に含まれます。自作プログラムだけでなく、CMSや製品に組み込まれたPHPも、提供元の情報を確認します。
Webサイトの見た目が正常なことと、脆弱性が修正済みであることは別です。バージョンとパッケージの修正状況を調べ、必要に応じて運用担当者へ確認してください。
稼働バージョンと提供元の修正状況を確認
修正版として公表されたのはPHP 8.5.12、8.4.27、8.3.36、8.2.35です。古い系統やOS・ホスティング提供のパッケージは、提供元の修正情報も確認します。番号の表示だけで、バックポートの有無を決めつけないようにします。
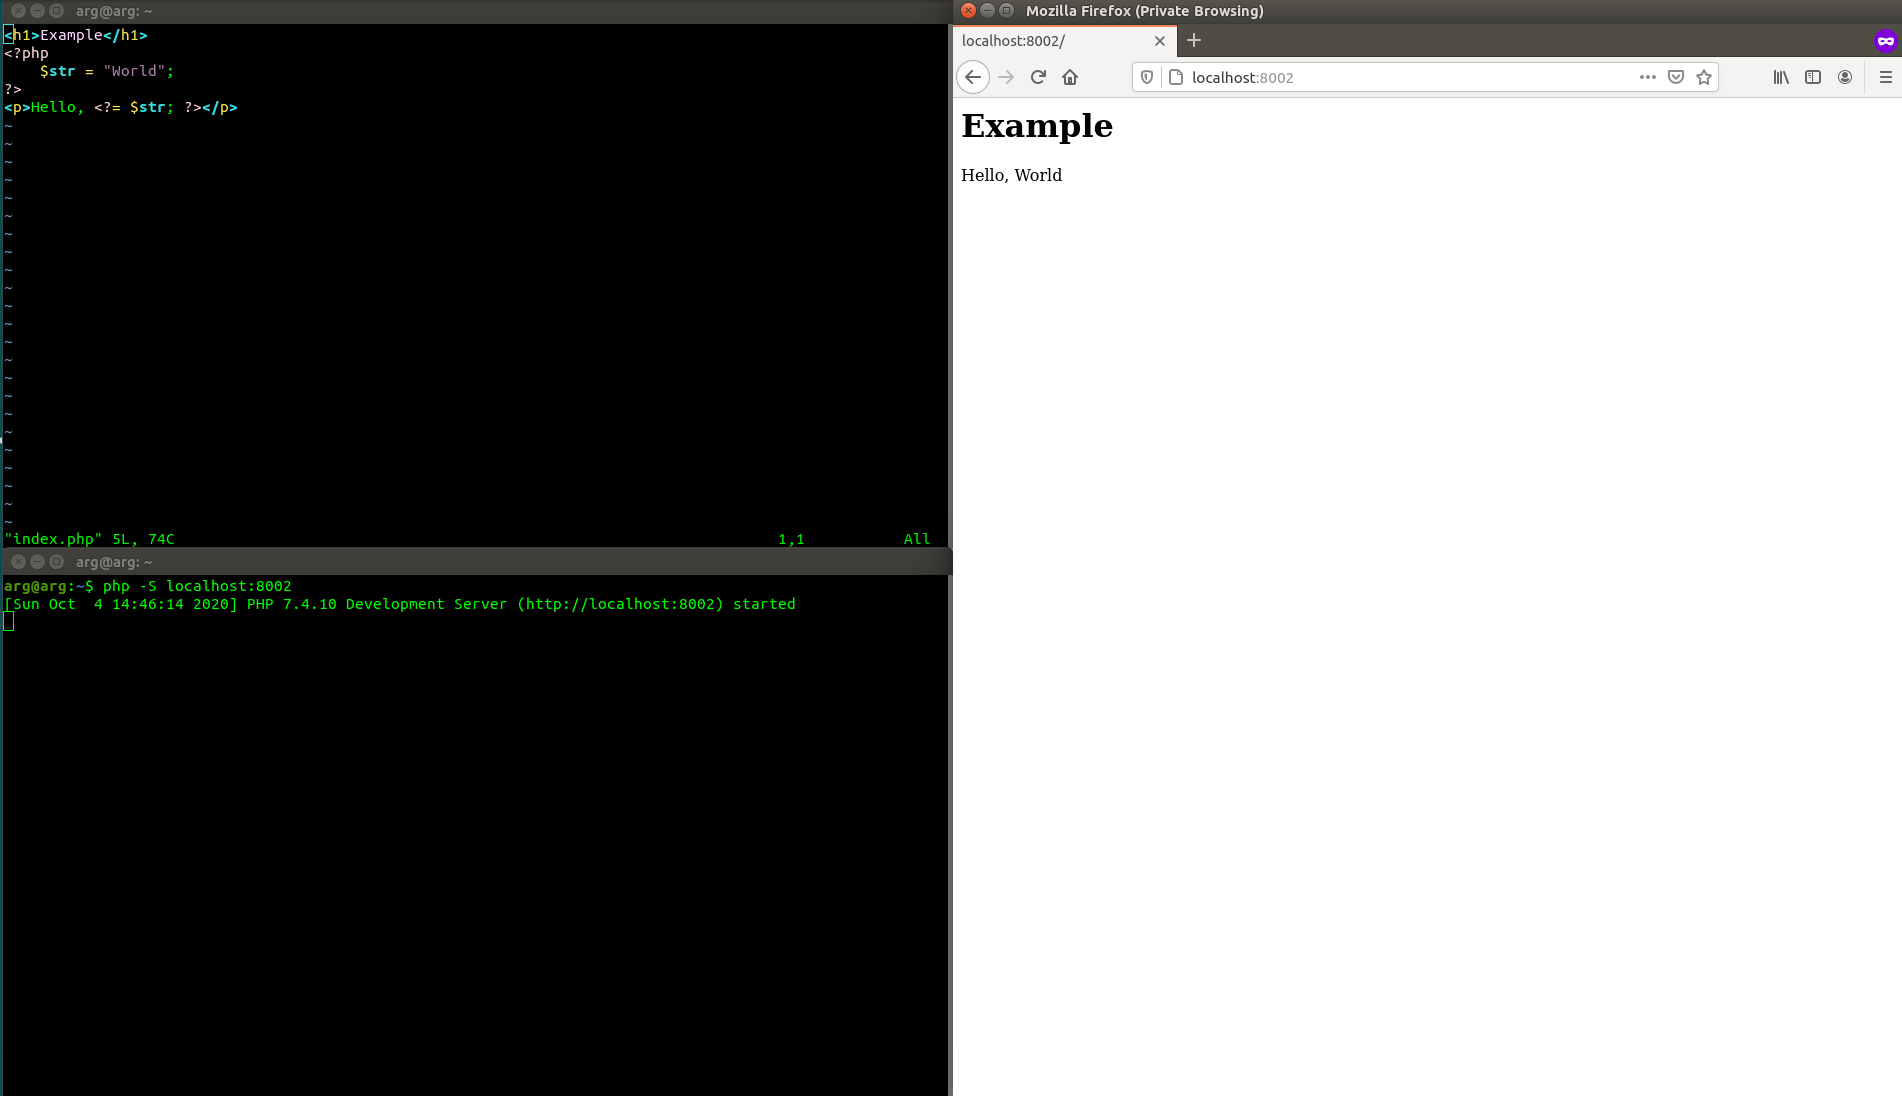
管理画面や担当者から、実際にWebリクエストを処理するPHPの系統とパッケージを確認します。php -vで表示するコマンドライン用PHPと、Webサーバーで動くPHPが一致するとは限りません。
バックアップと検証を行い修正版へ更新
更新前にバックアップと復旧手順を確保し、可能な範囲で独立した検証環境で互換性を確認します。そのうえで提供元の修正版を適用し、必要な再起動を含めて稼働環境に反映されたか確認します。
すぐに更新できない場合は、公式の暫定対策とサービスへの影響を担当者が評価します。WAFの追加だけで解決したと考えず、公開範囲の制限なども含めて対策を決めます。侵害が疑われる場合は、ログなどの記録を保全し、運用・対応担当者へ連絡してください。
公式の追加案内と運用ルールを確認
2026年11月1日確認時点では、10月21日の修正案内の後にも、PHP公式からセッションのアップロード進捗機能に関する10月23日の追加案内と、Windows向けビルドに関する10月26日の案内が出ています。該当する構成かを確認し、最初の更新案内だけで点検を終えないようにします。
普段から公式発表と提供元の通知を確認する担当者を決め、重要な更新の期限、検証、適用結果を記録します。
更新後の動作・ログ・復旧手順を検証
更新後は、記事表示、ログイン、フォーム送信、API、アップロードなど、自分のサイトが使う主要機能を確認します。修正前後のログも担当者が点検し、異常がある場合は単なる更新完了として扱わないようにします。
復旧の備えは、バックアップファイルがあるかだけでなく、必要なデータと設定を独立した環境へ戻せるかで確認します。秘密情報を含む控えはアクセスを制限して管理してください。
対象確認・更新・事後確認の記録を残す
確認するのは、稼働環境、提供元の対策情報、バックアップと復旧手順、更新の適用結果、主要機能とログの5点です。実施日時と担当者を残すと、引き継ぎ時にも未対応の箇所が分かります。
このチェックリストは個別環境の安全性を保証するものではありません。公式案内が更新された場合は、利用する構成に合わせて対応を見直します。